- De klassieke schrikverhalen over openbare wifi zijn grotendeels verouderd: dankzij https is meelezen op het netwerk veel moeilijker geworden dan de mythes beweren.
- De resterende risico’s zitten niet in het afluisteren maar in het misleiden: nep-hotspots, valse inlogportalen en omleidingen naar verkeerde sites.
- Nuchter advies: apparaat up-to-date, nooit ingaan op installatie-prompts of “beveiligingswaarschuwingen” op vreemde netwerken, en bij gevoelige zaken de hotspot van je eigen telefoon.
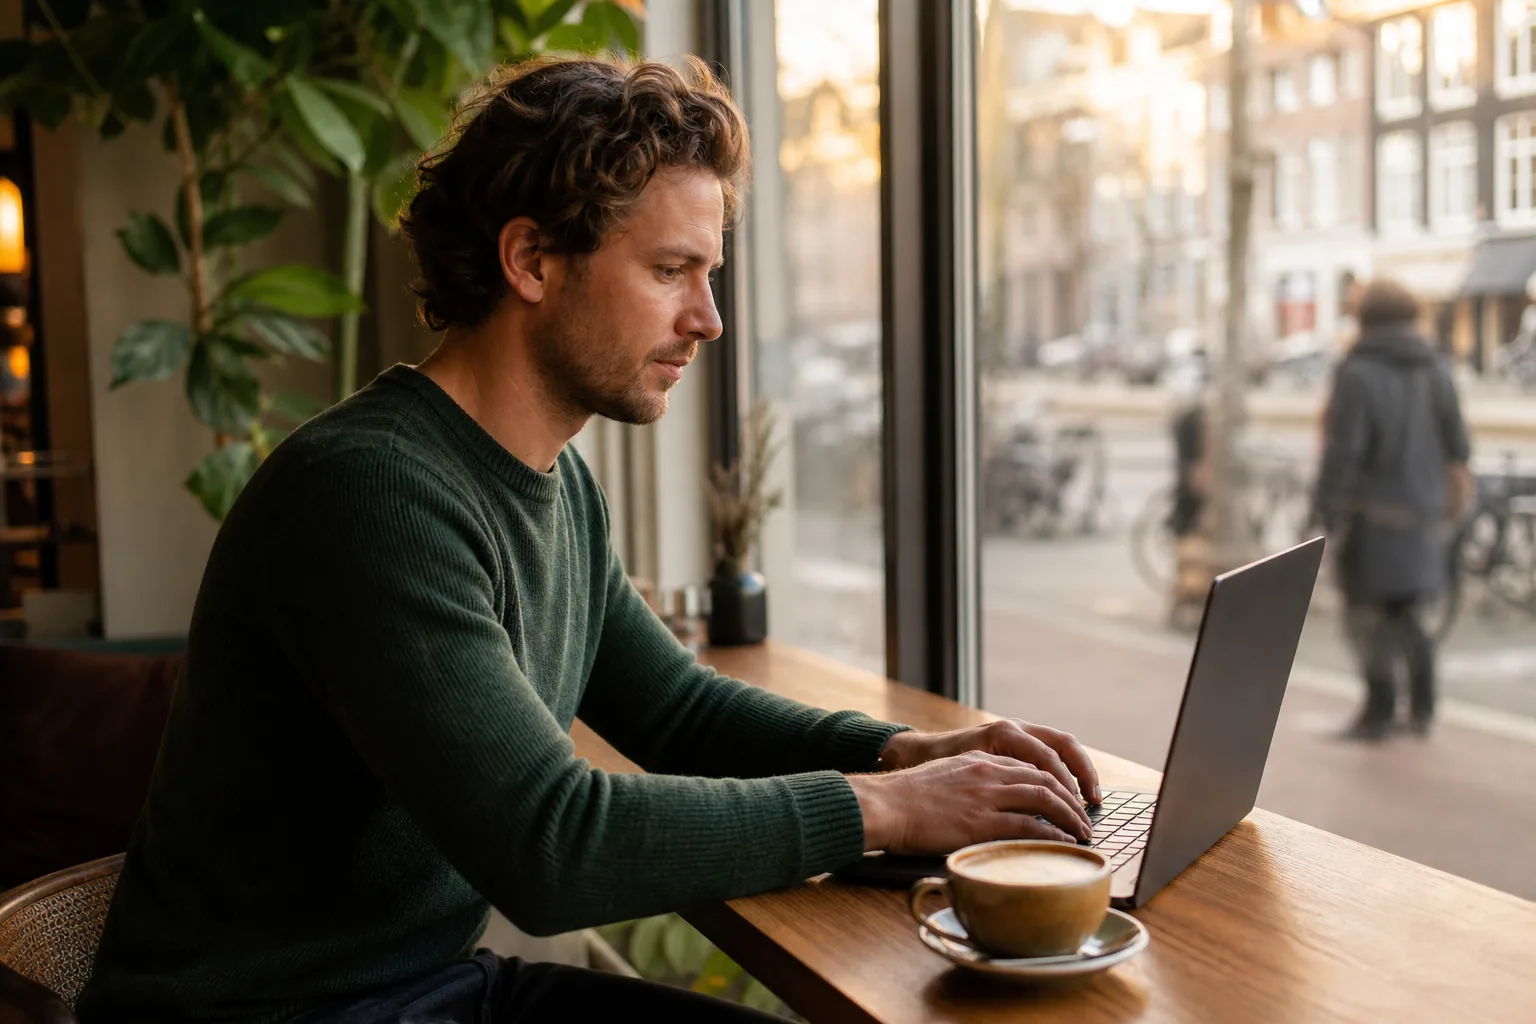
- Het echte gevaar in het koffietentje is vaak analoog: het scherm dat meeleesbaar is en de laptop die onbeheerd blijft staan.
“Gebruik nooit openbare wifi, want hackers lezen al je gegevens mee.” Dat advies stamt uit een tijd waarin veel internetverkeer nog onversleuteld over het netwerk ging en iedereen op hetzelfde café-netwerk in principe kon meekijken. Die tijd is grotendeels voorbij, maar het advies wordt nog steeds rondgepompt — en wie mensen bang maakt voor het verkeerde risico, leert ze het echte risico negeren.
Tijd voor een eerlijke inschatting: hoe riskant is dat koffietentje nu echt, anno nu? Spoiler: minder dan de mythe zegt, maar niet nul — en het risico zit ergens anders dan je denkt.
Wat er veranderd is: https deed het zware werk
Veruit het meeste webverkeer loopt tegenwoordig via https — herkenbaar aan het slotje in de adresbalk. Dat betekent: de inhoud van je verbinding is versleuteld tussen jouw apparaat en de website. Wie op hetzelfde wifi-netwerk zit en je verkeer onderschept, ziet wél dat je met een bepaalde site praat, maar niet wát je daar doet: geen wachtwoorden, geen berichten, geen bankgegevens. Ook je apps — bankieren, mail, chat — versleutelen hun verkeer vrijwel altijd zelf.
Het klassieke doembeeld van de hacker die in het café je wachtwoorden uit de lucht plukt, is daarmee grotendeels achterhaald. Niet omdat die hacker niet zou bestaan, maar omdat er bij modern, versleuteld verkeer simpelweg weinig te plukken valt. De ironie: het advies “geen openbare wifi” is blijven hangen uit precies de periode waarin het probleem werd opgelost.
Wie bang gemaakt wordt voor een verouderd risico, voelt zich veilig zodra dat ene risico is afgedekt — en stapt met dat onterechte veilige gevoel recht in het actuele risico.
Waarom eerlijke risico-inschatting telt
Wat er overblijft: misleiding in plaats van meeluisteren
De serieuze risico’s op openbare wifi draaien tegenwoordig niet om afluisteren maar om misleiden. Drie varianten om te kennen:
| Risico | Hoe het werkt | Waar je het aan merkt |
|---|---|---|
| Nep-hotspot | Iemand zet een eigen netwerk op met een geloofwaardige naam (“CafeGast_Gratis”) en jij verbindt ermee in plaats van met het echte netwerk | Vaak nergens aan — daarom werkt het; soms aan een dubbele netwerknaam in je lijst |
| Vals inlogportaal | Het welkomstscherm (captive portal) vraagt méér dan logisch is: een wachtwoord van je mailaccount, betaalgegevens, een “verificatie” | Een portal hoort hooguit om een akkoord of e-mailadres te vragen, niet om inloggegevens van andere diensten |
| Omleiding | Het netwerk stuurt je naar een nagemaakte versie van een bekende site, bijvoorbeeld door geknoei met naamopzoeking | Certificaatwaarschuwingen van je browser, een net-niet-kloppend adres, een site die ineens om herinloggen vraagt |
Die laatste categorie — je denkt naar de echte site te gaan maar wordt onderweg omgeleid — is precies het mechanisme achter pharming: niet jou verleiden tot een verkeerde klik, maar de wegwijzers zelf verzetten. Daarom is een certificaatwaarschuwing van je browser op een openbaar netwerk nooit iets om weg te klikken: het is je browser die zegt dat de site aan de andere kant niet kan bewijzen wie hij is.
Nuchtere spelregels voor het koffietentje
- Houd je apparaat up-to-date. Saai maar fundamenteel: updates dichten de gaten waar een kwaadwillend netwerk op zou kunnen inspelen. Een bijgewerkt apparaat op openbare wifi is veiliger dan een verouderd apparaat thuis.
- Installeer níets op aanraden van het netwerk. Vraagt een wifi-netwerk je om een app, een certificaat, een profiel of een “beveiligingsupdate” te installeren om verbinding te maken? Niet doen, nooit, weglopen. Een legitiem gastnetwerk heeft daar niets van nodig — zo’n prompt is het netwerk dat zich toegang tot je apparaat probeert te verschaffen.
- Behandel het inlogportaal als een vreemde. Een akkoordknop of je e-mailadres: tot daaraan toe. Maar een portal dat om het wachtwoord van je mail-, socialemedia- of bankaccount vraagt, is per definitie fout. Geen enkel café heeft jouw wachtwoorden nodig om je internet te geven.
- Neem certificaatwaarschuwingen serieus. Krijg je op openbaar wifi een melding over een onveilige of niet-vertrouwde verbinding, klik dan niet door maar stop. Op dat netwerk doe je die handeling vandaag gewoon niet.
- Pak voor gevoelige zaken de hotspot van je telefoon. Bankieren, werk, alles waar je geen enkele twijfel wilt: zet de persoonlijke hotspot van je eigen telefoon aan en laat je laptop daarop meeliften. Je mobiele verbinding omzeilt het hele vraagstuk — geen vreemd netwerk, geen vreemd portaal, geen vreemde wegwijzers.
Praktijktip: zet op je telefoon en laptop uit dat ze automatisch verbinden met open netwerken die ze “kennen”. Een nep-hotspot met een veelgebruikte naam wordt anders verbonden zonder dat jij er ooit een keuze in had.
Het analoge risico dat iedereen vergeet
En dan het risico waar geen techniek aan te pas komt: het koffietentje zelf. Wie daar werkt, toont zijn scherm aan iedereen die er schuin achter zit — mail, klantgegevens, dat ene document met “vertrouwelijk” in de kop. Schermafkijken is laagdrempeliger dan welke netwerkaanval ook, en de buit is hetzelfde. Daarnaast: de laptop die “heel even” onbeheerd blijft staan tijdens het bestellen of een toiletbezoek. Vergrendel je scherm bij elke stap van je stoel, ga met je rug naar de muur zitten als je met iets gevoeligs bezig bent, en bedenk dat een telefoongesprek over werk in een vol café gewoon openbaar is.
Wat je morgen anders doet
Vervang de oude angstregel door drie nieuwe gewoonten: automatisch verbinden uit, nooit iets installeren op verzoek van een netwerk, en de hotspot van je telefoon voor alles wat gevoelig is. Daarmee dek je de echte risico’s af en kun je dat koffietentje gewoon blijven gebruiken waar het goed in is — koffie, en een werkplek met uitzicht. Angst is geen beveiligingsstrategie; goede gewoonten wel.
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.