Telefonische oplichting
Phishing via de telefoon: het script van vishing
Vishing is phishing via de telefoon: een oplichter belt je op, doet zich voor als je bank, een helpdesk of een overheidsinstantie, en praat je stap voor stap naar een overboeking, een code of een installatie op je computer. Het werkt niet omdat slachtoffers dom zijn, maar omdat een stem aan de lijn iets met je doet wat een mail nooit voor elkaar krijgt. Wie het script kent, hoort het gesprek kantelen lang voordat het misgaat.
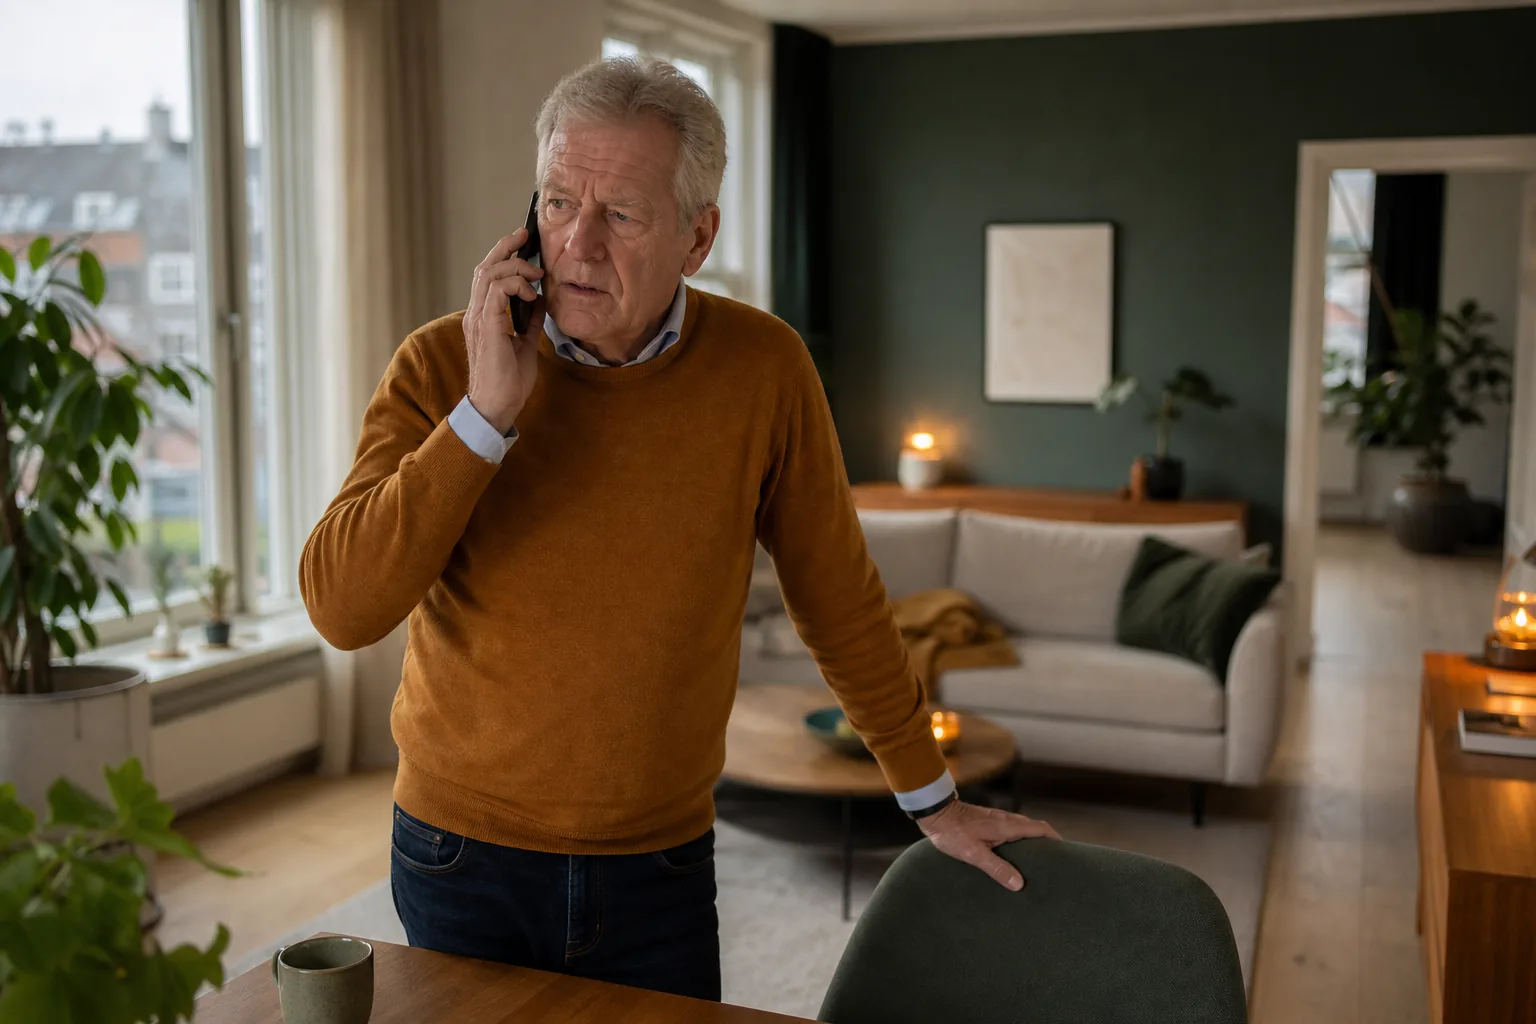
Vishing: phishing via de telefoon
De naam is een samentrekking van “voice” en “phishing”, maar je mag het gewoon telefonische phishing noemen. Het doel is hetzelfde als bij een phishingmail: jou iets laten doen wat de aanvaller geld of toegang oplevert. Het kanaal is alleen anders, en dat kanaal is precies waarom vishing zo effectief is. Een mail kun je laten liggen, doorsturen naar een collega of drie keer overlezen. Een telefoongesprek dwingt je om nú te reageren, in je eentje, terwijl iemand met een vriendelijke en besliste stem het tempo bepaalt.
De smaken lopen uiteen. De “bankmedewerker” die belt over verdachte afschrijvingen. De “helpdesk van Microsoft” die een virus op je computer heeft gezien en even mee wil kijken. De “politie” die je waarschuwt dat je rekening wordt leeggehaald. Op de werkvloer: de “leverancier” die snel een rekeningnummer wil doorgeven, of de “ICT-afdeling” die je wachtwoord nodig heeft voor een migratie. Het verhaal verschilt, de bouwstenen niet. En dat is goed nieuws, want bouwstenen kun je leren herkennen.
Het script van de nepbankmedewerker
De bekendste variant in Nederland is bankhelpdeskfraude: iemand belt namens de fraudeafdeling van je bank. Die gesprekken klinken professioneel, omdat ze dat ook zijn — de beller voert dit script vele keren per dag uit. Het verloopt vrijwel altijd in vier bedrijven.
- De aanleiding. “We zien verdachte transacties op uw rekening.” Een geloofwaardige reden waarom de bank jóú nu belt. Soms weet de beller je naam, je bank en zelfs een deel van je rekeningnummer — gegevens uit eerdere datalekken of een phishingmail die je ooit invulde. Die details zijn er niet om je te informeren, maar om de rest van het verhaal aannemelijk te maken.
- De paniek. “Er staat op dit moment een overboeking van duizenden euro’s klaar.” Nu wordt het persoonlijk en urgent. Je hartslag gaat omhoog, en dat is de bedoeling: een mens onder stress denkt korter en leunt zwaarder op de persoon die kalm blijft. Dat is op dit moment de oplichter.
- De hulp. “Geen zorgen, ik ga u hier doorheen helpen.” De beller wordt je bondgenoot tegen het zojuist zelf verzonnen gevaar. Dit is de wreedste stap van het script: het slachtoffer is de oplichter achteraf vaak nog dankbáár, tot de echte bank belt.
- De handeling. “We zetten uw geld veilig op een kluisrekening” — of: installeer dit programma, lees deze code voor, knip je pas door en geef hem mee aan onze koerier. Hier verdient de aanvaller zijn geld. Alles vóór deze stap was opbouw.
Onthoud één ding boven alles: een echte bank vraagt nooit om geld “veilig te stellen”, over te boeken naar een andere rekening of je pincode te delen. Wie dat aan de telefoon vraagt, is per definitie geen bankmedewerker — hoe echt het nummer en hoe kalm de stem ook is.
Waarom een stem meer vertrouwen wekt dan een mail
Mensen zijn gebouwd op gesprekken, niet op tekst. Een stem geeft je in een paar seconden signalen waar je hersenen automatisch op vertrouwen: toon, tempo, een lach, een zucht. Een beller die rustig en behulpzaam klinkt, voelt als een rustig en behulpzaam persoon — terwijl die kalmte gewoon onderdeel van het werk is. Daar komt bij dat een telefoongesprek sociale druk meebrengt die een mail mist. Ophangen voelt als onbeleefd. “Even iemand anders vragen” voelt als wantrouwen uitspreken tegen iemand die je nota bene wil helpen. Dus blijf je hangen, en elke minuut aan de lijn maakt uitstappen moeilijker.
Een oplichter aan de telefoon valt niet je verstand aan, maar je beleefdheid. De drempel om op te hangen is voor de meeste mensen hoger dan de drempel om een vreemde te geloven.
Sociale druk als breekijzerVishing is daarmee een schoolvoorbeeld van social engineering: de aanval richt zich niet op je computer maar op je reflexen. Autoriteit, urgentie en hulpvaardigheid — dezelfde knoppen als in een phishingmail, alleen met de versterker van een live stem erop.
Nummer ziet er echt uit? Spoofing maakt dat mogelijk
Veel slachtoffers zeggen achteraf hetzelfde: “Maar het nummer van mijn bank stond op het scherm.” Dat klopte ook — als weergave. Het nummer dat je telefoon toont, is door een beller te vervalsen. Dat heet spoofing, en het betekent dat nummerherkenning geen bewijs is van wie er werkelijk belt. De praktische consequentie is simpel maar went moeilijk: het scherm van je telefoon zegt iets over wat de beller wil dat je denkt, niet over wie hij is. Een gesprek beoordeel je dus nooit op het nummer, alleen op wat er gevraagd wordt. Vraagt iemand om geld, codes, wachtwoorden of een installatie, dan doet het er niet toe hoe echt het nummer oogt.
Gebeld en getwijfeld? Zo handel je het af
Je hoeft aan de telefoon niets te kunnen wat je nu niet al kunt. Er is maar één vaardigheid nodig: het gesprek beëindigen zodra er om een handeling wordt gevraagd. Zeg dat je terugbelt, en hang op. Niet ter discussie stellen, niet uitleggen, niet excuseren — ophangen. Een echte bankmedewerker vindt dat prima; die wil zelfs dat je het doet.
Bel daarna zelf, via het nummer op de achterkant van je pas of op de officiële website die je zelf intikt. Nooit via een nummer dat de beller je gaf, en liefst ook niet direct terugbellen op het nummer dat je belde — dat kan immers gespooft zijn. Installeer ondertussen niets, lees geen codes voor en boek niets over, ook niet “tijdelijk”. Ben je toch ergens in meegegaan, bel dan meteen je echte bank en doe melding bij de politie via politie.nl of bij Fraudehelpdesk.nl. Schaam je niet: dit script is gebouwd om verstandige mensen mee te krijgen.
Wil je weten hoe stevig jouw eerste reflex is, doe dan de human firewall test — daar zit dit soort telefoonsituaties tussen. En waarom juist de twijfelende mens de beste verdediging is, lees je op de homepage van Humanfirewall.nl.
Veelgestelde vragen over vishing
Hoe weet ik of een beller echt van mijn bank is?
Dat weet je aan de telefoon niet zeker, en dat hoeft ook niet. Beoordeel niet de beller maar de vraag: een echte bank vraagt nooit om overboekingen, codes, pincodes of het installeren van software. Twijfel je, hang op en bel zelf het nummer op je bankpas.
Is terugbellen naar het nummer dat mij belde veilig?
Nee, niet betrouwbaar. Het getoonde nummer kan gespooft zijn, en sommige oplichters houden de lijn open of nemen op een doorgeschakeld nummer weer zelf op. Zoek het nummer altijd zelf op via je pas of de officiële website.
Ik heb iets gedeeld of overgemaakt — wat nu?
Bel direct je echte bank om je rekening en pas te laten blokkeren; snelheid telt hier echt. Doe daarna aangifte bij de politie en meld het bij Fraudehelpdesk.nl. Heb je software laten installeren, laat het apparaat dan nakijken voordat je er weer mee internetbankiert.
Komt vishing ook op het werk voor?
Ja, geregeld. Denk aan bellers die zich voordoen als ICT-helpdesk, leverancier of zelfs de directie. De verdediging is dezelfde als privé: bij elke telefonische vraag om geld, toegang of gegevens verifieer je via een kanaal dat je zélf kiest, voordat je iets doet.
Hoe stevig staat jouw menselijke firewall?
Tien situaties van de werkvloer, directe feedback per antwoord en een eerlijk profiel als uitslag. Anoniem, klaar in vijf minuten.
Doe de human-firewall-test