Korte uitleg: SocGholish misbruikt echte websites om bezoekers een nep-browserupdate of software-update te laten downloaden. Klik niet op zo’n melding. Controleer updates altijd via de browser zelf en meld twijfel snel.
We leggen dit bewust concreet uit: de waarschuwing van NCSC en Politie is technisch, maar de veilige keuze voor bezoekers is juist simpel. Geen download via een pop-up, wel controleren via je eigen browsermenu en verdachte meldingen meteen doorgeven. Dat voorkomt onnodige schade en maakt opvolging veel sneller.
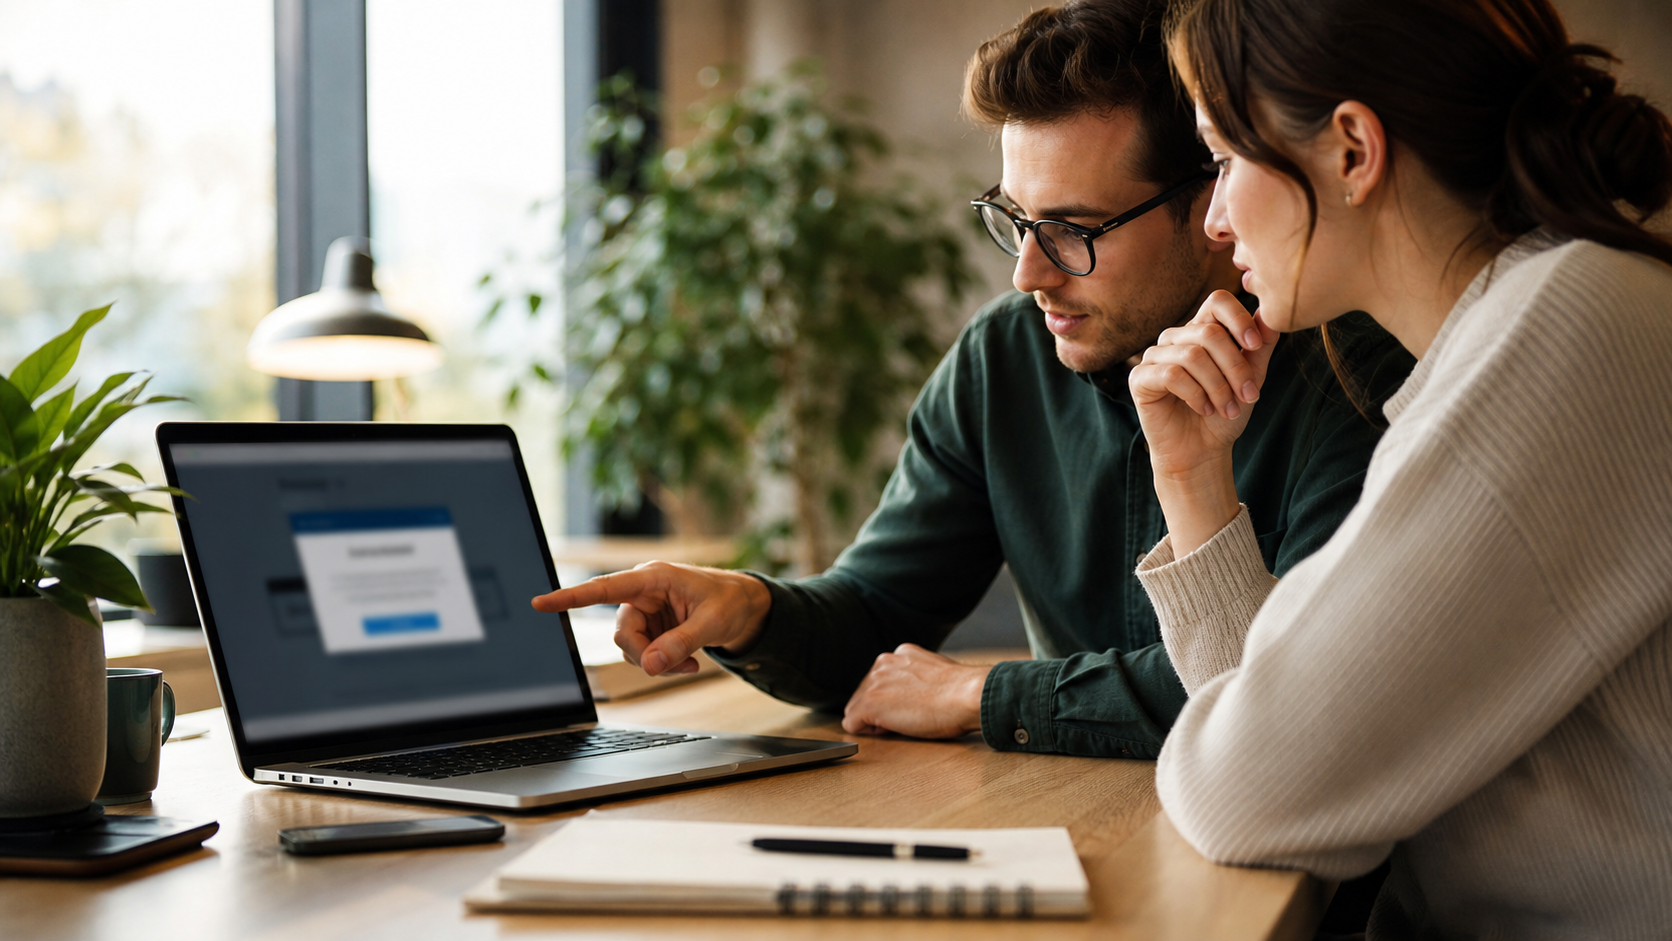
Een nep-browserupdate is social engineering zonder veel theater. Geen dramatische dreiging, geen rare prijs, geen verhaal over een bankrekening. Alleen een melding die zegt: je software moet bijgewerkt worden. Juist daardoor werkt hij.
SocGholish gebruikt die alledaagse reflex. Mensen willen door met hun taak. Een update voelt als onderhoud, niet als aanval. Dat maakt deze techniek zo leerzaam voor iedereen die met awareness bezig is.
De aanval leunt op gewoonte
We zijn getraind om updates serieus te nemen. Dat is op zichzelf goed. Verouderde software is een echt risico. De aanvaller hoeft dus geen nieuw gevoel te maken. Hij hoeft alleen een bestaande gewoonte te kapen: bijwerken, klikken, doorgaan.
Dat is de kern van social engineering: niet de techniek is het eerste doelwit, maar je automatische reactie.
Waarom slimme mensen hier ook intrappen
Omdat de context klopt. Je zit al op een website. De melding lijkt technisch. De knop belooft een snelle oplossing. Misschien heb je haast. Misschien werkt iets op de pagina net niet goed. Op dat moment voelt downloaden rationeel, niet dom.
Een goede veiligheidscultuur zegt daarom niet: daar trappen alleen onoplettende mensen in. Een goede veiligheidscultuur zegt: dit is precies waarom we een tweede reflex trainen.
De tweede reflex: vertragen
- Vraag: waarom biedt deze website een browserupdate aan?
- Open het update-menu van je browser zelf.
- Download geen los bestand uit de melding.
- Maak een screenshot als je twijfelt.
- Meld het, ook als je niet zeker weet of het echt kwaad kan.
Waar past dit tussen de phishingvormen?
Een nep-browserupdate is geen klassieke phishingmail, maar hij hoort wel bij de bredere familie van soorten phishing. De aanvaller stuurt gedrag. Soms via e-mail, soms via sms, soms via een website die je al vertrouwt.
Het kanaal verandert. De menselijke druk blijft gelijk: haast, autoriteit, routine en de wens om het probleem snel op te lossen.
Wat train je bij medewerkers?
Laat mensen oefenen met de situatie zelf, niet met losse regeltjes uit het hoofd. De human firewall test draait om precies die eerste seconden: wat is je reflex wanneer iets net betrouwbaar genoeg voelt?
De beste reactie is niet stoer doorklikken en ook niet alles wantrouwen. De beste reactie is rustig controleren via een route die je zelf kiest.
Praktische conclusie
SocGholish laat zien dat een human firewall niet iemand is die nooit fouten maakt. Het is iemand die een automatische klik kan onderbreken, twijfel durft te melden en snapt dat een normale melding op het verkeerde moment alsnog gevaarlijk kan zijn.
Bronnen
- NCSC-alert over WordPress-sites en SocGholish
- Politie over Operation Endgame en SocGholish
- NCSC: wat te doen na een notificatiemail
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.