Gemeente onder cyberaanval: test je plan
Gemeente onder cyberaanval: test je plan bij mailuitval. Lees wat 59% zonder BCP en 1.899 bevindingen bewijzen en oefen met fictieve afspraken.
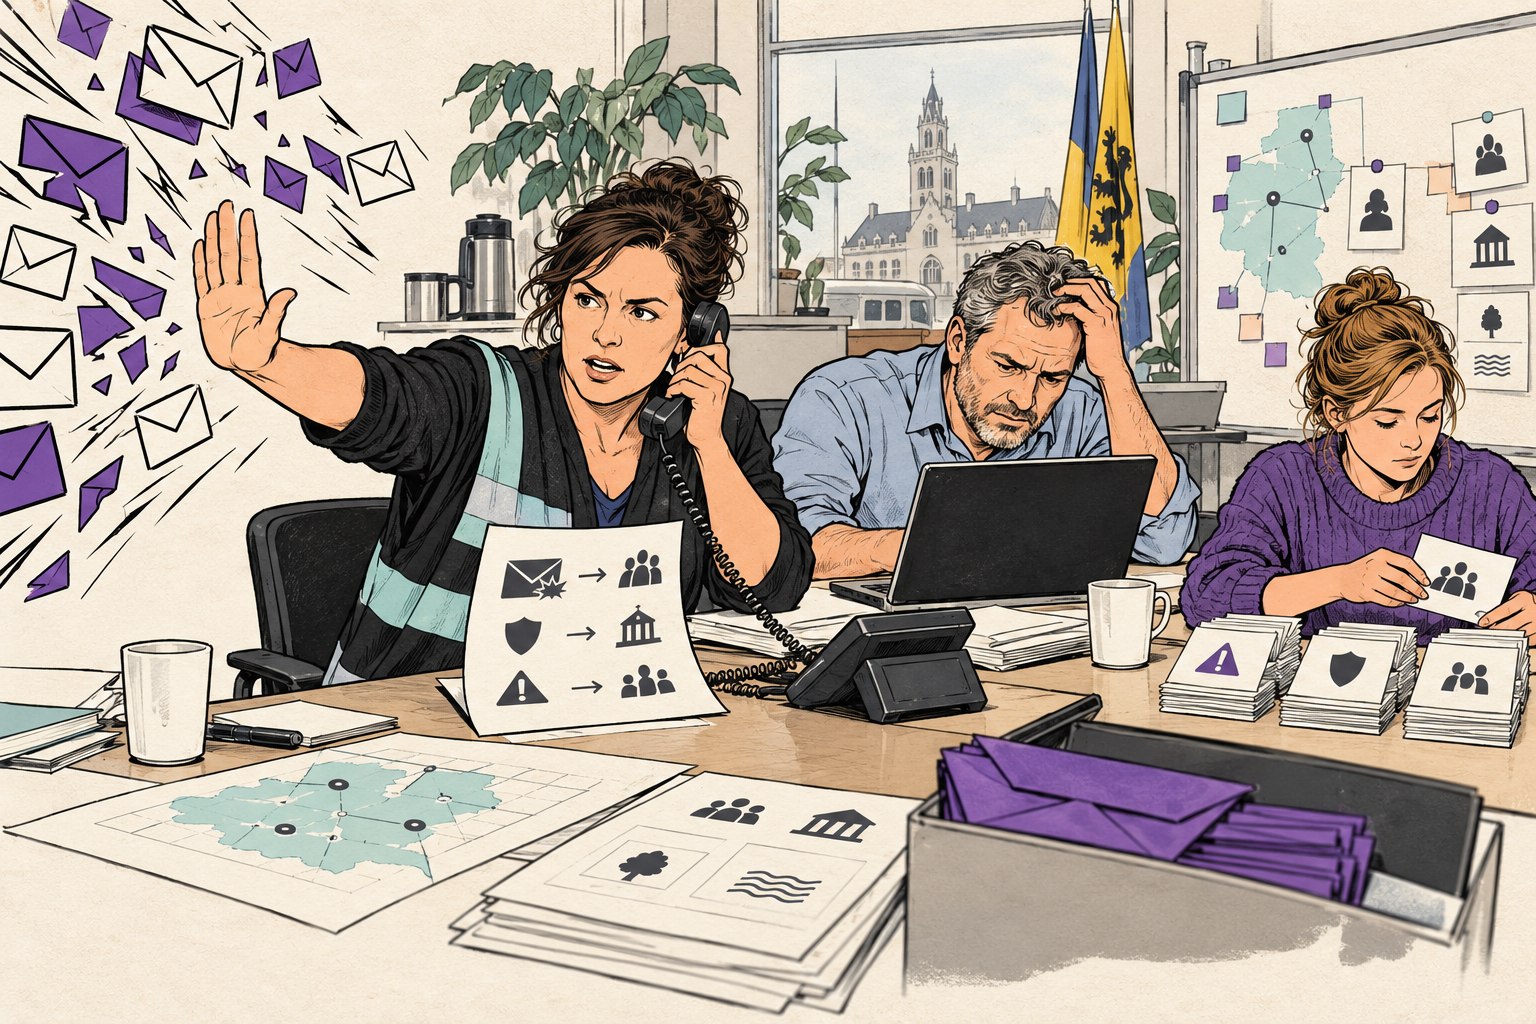
Een crisisnummer dat alleen in de uitgevallen werkmail staat, faalt al vóór het eerste telefoontje. Onze fictieve incidentproef laat je die afhankelijkheid zelf veranderen. Voor een gemeente onder cyberaanval is een plan pas bruikbaar als mensen er zonder hun gewone systemen mee kunnen werken.
Het rapport van Audit Vlaanderen maakt die voorbereiding pijnlijk concreet. De Tijd bracht het op 23 oktober 2026 onder de aandacht. Bij een human firewall hoort behalve een verdachte mail herkennen ook weten wie het incident overneemt.
Bij welke besturen ontbrak een herstelplan?
De publicatie van oktober 2026 bundelt cofinancieringsaudits uit 2023–2025. Er namen 77 lokale besturen en 12 intercommunales deel. De resultatentabel over bedrijfscontinuïteit betreft 70 lokale besturen en 12 intercommunales. Bij die lokale besturen was bij 59% geen BCP beschikbaar; 41% had er wel een.
BCP staat voor bedrijfscontinuïteitsplan: hoe de werking na uitval doorgaat en herstelt. Dat is breder dan een meldlijst bij een aanval. Het rapport bewijst geen actueel percentage voor alle Vlaamse gemeenten.
Gemeente onder cyberaanval: welk plan werkt?
Oefenscenario: bij een fictief gemeentebestuur vallen werkmail en gedeelde bestanden uit. Een loketmedewerker moet een storing melden en de noodwerking bespreken. Verander de afspraken en bekijk precies waar de oefening vastloopt.
Deze proef scant niets, verstuurt niets en vraagt geen namen, wachtwoorden of echte contactgegevens. De keuzes verdwijnen bij verversen. Het is een tafelproef, geen beveiligingsaudit.
1.899 kwetsbaarheden zijn geen 1.899 inbraken
In de tabel op pagina 11 van het rapport staan bij de 70 lokale besturen intern 401 lage, 850 middelhoge en 332 hoge risico’s; extern 259 lage, 36 middelhoge en 21 hoge risico’s. De som is 401 + 850 + 332 + 259 + 36 + 21 = 1.899 bevindingen.
Dat zijn opgetelde kwetsbaarheden, geen aantal aanvallen of unieke lekken. Intercommunales hebben een aparte tabel. Een herstelplan dicht zo’n technisch lek niet. Onze uitleg over WannaCry verbindt patchbeheer juist met verantwoordelijkheid en segmentering.
Een plan kopen zonder oefening is te weinig
Een afgeleverde pdf zegt nog niet of de receptionist iemand bereikt. Voor je afrekent voor een nieuw incidentplan: vraag de leverancier en de diensteigenaar samen de uitval van werkmail door te spelen. Laat hen de belroute, het mandaat en het herstelbewijs aanwijzen.
Ook onze proef kan te makkelijk geruststellen. Alle antwoorden op ja zetten bewijst alleen dat de opgegeven afspraken op papier aansluiten. Of een nummer werkt en een toepassing herstelt, moet je in een gecontroleerde oefening vaststellen. Het Vlaamse Cyber Response Team ondersteunt lokale besturen bij voorbereiding en incidenten.
- Neem één noodzakelijke gemeentelijke dienst als oefenonderwerp.
- Veronderstel dat werkmail en gedeelde bestanden onbereikbaar zijn.
- Leg elke vastgelopen afspraak bij een verantwoordelijke neer, met een afgesproken hercontrole.
Kan het loket na de volgende oefening verder?
Vraag bij de volgende tafelproef om het verslag van de echte belroute en herstelcontrole. Het verschil tussen een aanwezig document en aantoonbaar herstelde dienstverlening wordt daar zichtbaar. Herhaal de oefening als het contactpunt, de leverancier of de toepassing verandert.
- Contact gewijzigdControleer de belroute opnieuw.
- Toepassing gewijzigdHerhaal de afgebakende herstelproef.
Blijft je crisisnummer bereikbaar bij mailuitval?
Verander de belroute in de fictieve proef en bekijk welke afspraak vastloopt.
Naar de incidentproef
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.