Psychologie van oplichting
Social engineering: oplichting die op mensen mikt
Social engineering is oplichting waarbij niet de computer wordt gekraakt, maar de mens erachter. De aanvaller gebruikt vertrouwen, druk en slimme verhalen om je iets te laten doen wat je normaal nooit zou doen: gegevens afstaan, geld overmaken, een deur openhouden. Wie de psychologische knoppen kent waar oplichters op drukken, voelt het meteen wanneer er iemand op drukt — en dat is de beste bescherming die er bestaat.
Wat is social engineering?
Social engineering is het manipuleren van mensen om toegang te krijgen tot informatie, geld of systemen. Geen technisch trucje dus, maar een psychologisch spel. De aanvaller doet zich voor als iemand anders — een collega, een helpdeskmedewerker, een monteur, een directeur — en bouwt een verhaal waarin het volkomen logisch lijkt om mee te werken.
Het verraderlijke is dat social engineering gebruikmaakt van eigenschappen die we juist waarderen. Behulpzaamheid: je wilt die gestreste collega aan de telefoon graag verder helpen. Beleefdheid: je houdt de deur open voor iemand met volle handen. Vertrouwen in gezag: als de directeur iets vraagt, regel je het. Een social engineer hoeft die eigenschappen alleen maar te bespelen.
Daarom werkt “gewoon beter opletten” als advies maar half. Niemand is de hele dag alert, en aanvallers kiezen bewust het moment waarop je dat niet bent: vrijdagmiddag, vlak voor vakantie, midden in een verhuizing of fusie. Wat wél werkt, is weten hoe het spel gespeeld wordt. Dan herken je niet één specifieke truc, maar het patroon onder álle trucs.
De zes knoppen waar oplichters op drukken
Vrijwel elke social-engineering-aanval leunt op een handvol beïnvloedingsprincipes, grotendeels bekend uit het werk van psycholoog Robert Cialdini. Oplichters hebben zijn boeken waarschijnlijk beter gelezen dan menig marketeer.
- Autoriteit. We zijn geneigd te doen wat iemand met gezag vraagt. Een aanvaller leent dat gezag: hij mailt “namens de directie”, draagt een hesje, of noemt de naam van je leidinggevende. Hoe hoger de afzender lijkt, hoe minder mensen durven door te vragen.
- Urgentie. Tijdsdruk schakelt je kritische denken uit. “Binnen een uur reageren, anders wordt je account geblokkeerd” — wie haast voelt, controleert niet. Vrijwel elke aanval bevat een klok die tikt.
- Schaarste. Wat bijna op is, willen we hebben. Een exclusief aanbod, de laatste plekken, een buitenkans die zo weer verdwijnt: schaarste laat mensen happen voordat ze nadenken.
- Wederkerigheid. Wie iets krijgt, wil iets terugdoen. Een aanvaller die je eerst “helpt” met een zogenaamd probleem, krijgt daarna verrassend makkelijk je medewerking — je staat immers bij hem in het krijt.
- Sympathie. Aardige mensen wantrouwen we niet. Social engineers zijn daarom zelden bot; ze zijn charmant, geduldig en oprecht geïnteresseerd in je weekend. De vriendelijkste beller van de dag verdient soms juist de meeste argwaan.
- Consistentie. Wie A zegt, wil B zeggen. Aanvallers beginnen met een klein, onschuldig verzoek — je naam bevestigen, een kleinigheid opzoeken — en bouwen door naar het echte doel. Elke “ja” maakt de volgende “ja” makkelijker.
Manipulatie voelt zelden als manipulatie. Het voelt als behulpzaam zijn, als gehoorzamen, als een buitenkansje — totdat je terugkijkt.
Waarom slimme mensen óók instinkenVan pretexting tot baiting: de technieken op een rij
De psychologie is steeds dezelfde, maar de verpakking verschilt. Dit zijn de technieken die je in de praktijk het vaakst tegenkomt:
| Techniek | Kanaal | Kern |
|---|---|---|
| Phishing | Een vervalst bericht verleidt je tot klikken, inloggen of betalen | |
| Pretexting | telefoon, e-mail, balie | Een uitgewerkt verzonnen scenario (“ik bel namens de IT-afdeling”) wint je vertrouwen |
| Baiting | fysiek, online | Lokaas — een gevonden USB-stick, een gratis download — maakt nieuwsgierigheid het wapen |
| Quid pro quo | telefoon, chat | De aanvaller biedt een dienst (“ik los je computerprobleem op”) in ruil voor toegang |
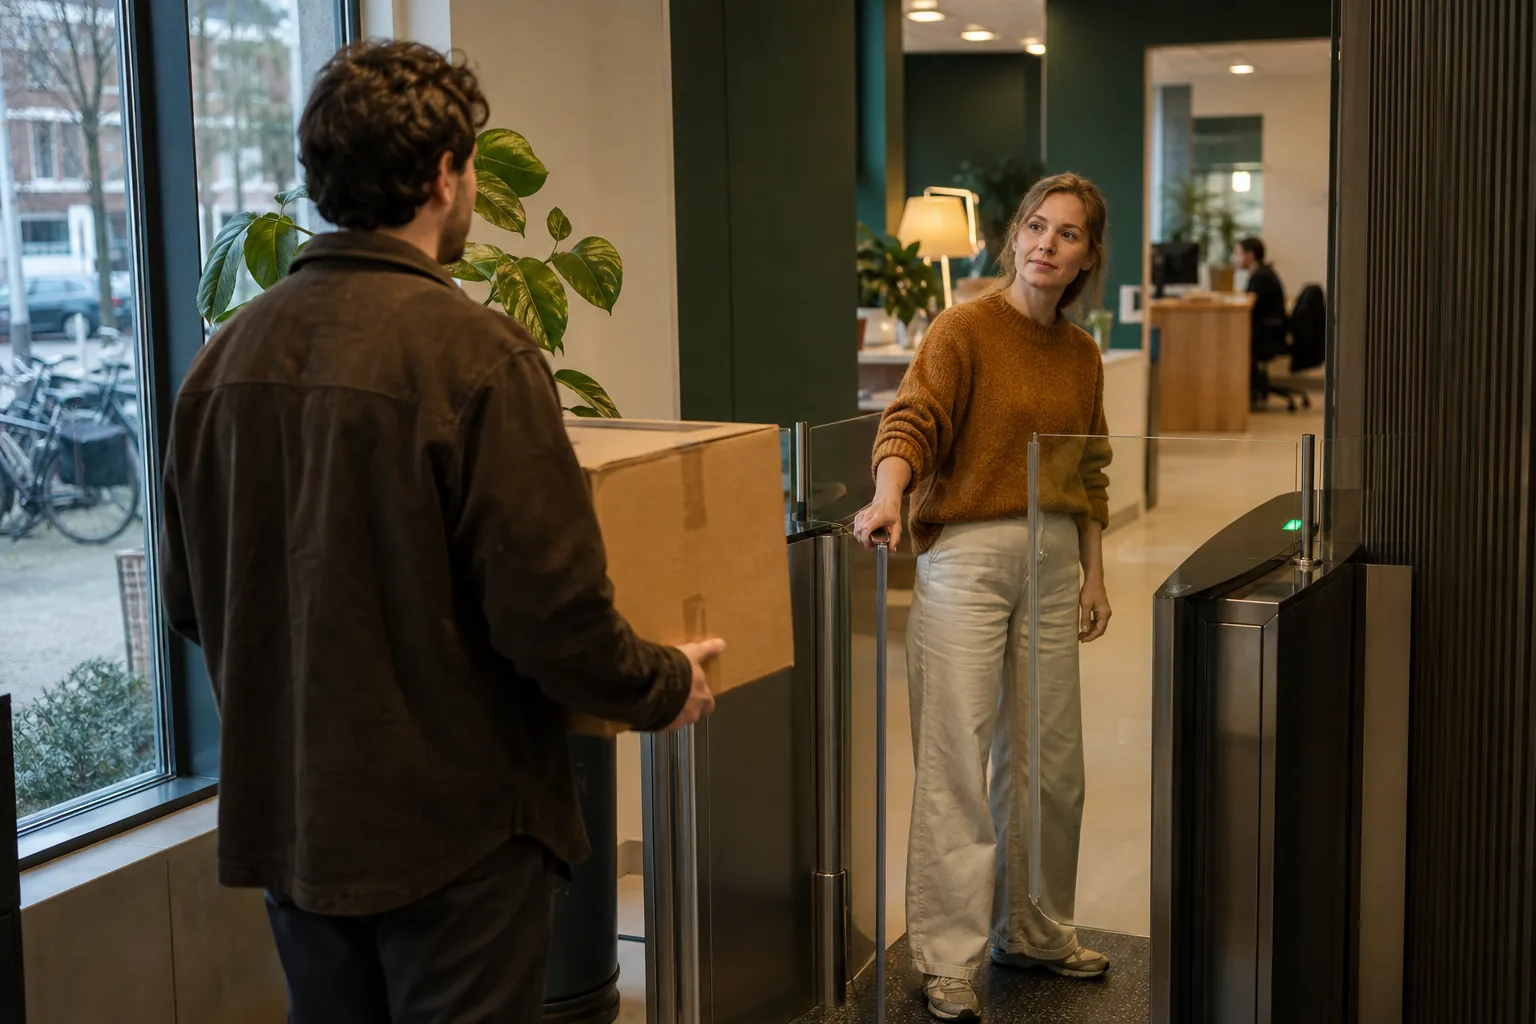
| Tailgating | fysiek | Iemand loopt achter je aan door een beveiligde deur, vaak met volle handen of een smoes |
| Shoulder surfing | fysiek | Meekijken bij het intypen van wachtwoorden of pincodes, in de trein of op kantoor |
Phishing is binnen deze familie veruit de bekendste techniek, en zelf weer een familie op zich: van massamails tot gericht maatwerk op één persoon. Hoe die varianten zich tot elkaar verhouden, lees je in het overzicht van soorten phishing. Voor nu is dit het belangrijkste inzicht: het kanaal verandert, het mechanisme niet. Een gevonden USB-stick en een nepmail bespelen exact dezelfde menselijke nieuwsgierigheid.
Social engineering buiten je inbox
Wie bij social engineering alleen aan e-mail denkt, kijkt naar de helft van het speelveld. De telefoon is voor een aanvaller minstens zo interessant: een stem schept direct vertrouwen, laat zich niet teruglezen en dwingt je om ter plekke te reageren. Bij vishing doet een beller zich bijvoorbeeld voor als bankmedewerker die je “helpt” je rekening veilig te stellen — terwijl hij je juist leeghaalt. Onthoud daarbij wat banken zelf steeds benadrukken: een echte bank vraagt je nooit om geld over te maken naar een andere rekening of om inlogcodes af te geven.
Binnen organisaties is CEO-fraude de duurste variant: een zorgvuldig voorbereid betaalverzoek dat van de hoogste baas lijkt te komen, gericht aan precies de medewerker die betalingen kan uitvoeren. Hier komen autoriteit, urgentie en geheimhouding (“dit is vertrouwelijk, vertel het niemand”) samen in één scenario.
En vergeet de fysieke wereld niet. Een zelfverzekerde houding en een hesje openen meer deuren dan menig wachtwoord. De monteur die “even bij de serverruimte moet zijn”, de bezoeker die achter je aan naar binnen glipt: ook dat is social engineering, en de verdediging is dezelfde — vriendelijk blijven, maar wél verifiëren.
Zo maak je jezelf en je team minder bespeelbaar
Je kunt de zes knoppen niet uit je hoofd laten verwijderen; ze horen bij hoe mensen werken. Wat je wél kunt, is een buffer inbouwen tussen prikkel en reactie. In de praktijk komt dat neer op drie gewoontes. Eén: behandel elk verzoek dat druk, geheimhouding of haast bevat als een signaal om te vertragen — juist dan. Twee: verifieer via een ander kanaal dan waar het verzoek binnenkwam; bel terug op een nummer dat je zelf opzoekt. Drie: maak het normaal om hardop te twijfelen, want de vraag “klopt dit wel?” is in een team besmettelijk, in de goede zin.
Uit de praktijk: spreek binnen je team of gezin een vast verificatie-afspraakje af voor geldzaken, bijvoorbeeld “bij elk betaalverzoek bellen we eerst even”. Eén simpele vaste regel verslaat tien losse waarschuwingen, omdat je hem ook onder druk nog weet.
Voor organisaties geldt: weerbaarheid is een cultuurkwestie, geen kennistoets. Hoe je daar stap voor stap aan bouwt, lees je op de pagina over de human firewall. En wil je weten waar jouw eigen reflexen staan, doe dan de human firewall test — die confronteert je met precies de scenario’s waar de zes knoppen het hardst worden ingedrukt.
Veelgestelde vragen over social engineering
Is social engineering hetzelfde als phishing?
Nee. Phishing is één techniek binnen het bredere vakgebied social engineering. Social engineering omvat alle manipulatie van mensen — per mail, telefoon, chat of gewoon aan de balie. Phishing is de bekendste digitale verschijningsvorm ervan.
Trappen alleen onoplettende mensen in social engineering?
Nee, en dat is precies het misverstand waar aanvallers van profiteren. De technieken bespelen normale menselijke reflexen als behulpzaamheid en gezagsgetrouwheid. Ook ervaren, slimme en oplettende mensen zijn bespeelbaar — vooral op drukke momenten, en juist als ze denken van niet.
Hoe weet ik of een beller echt van mijn bank of IT-afdeling is?
Dat weet je aan de telefoon zelf nooit zeker, ook niet als het nummer klopt of de beller veel over je weet. De enige betrouwbare check: hang op en bel zelf terug via een nummer dat je onafhankelijk opzoekt. Een echte bank of IT-afdeling heeft daar nooit bezwaar tegen.
Wat moet ik doen als ik denk dat ik gemanipuleerd ben?
Handel snel en zonder schaamte. Wijzig wachtwoorden die je hebt afgegeven, waarschuw bij geldzaken direct je bank, en informeer op je werk meteen de IT-afdeling of leidinggevende. Voor advies bij oplichting kun je in Nederland ook terecht bij de Fraudehelpdesk.
Hoe stevig staat jouw menselijke firewall?
Tien situaties van de werkvloer, directe feedback per antwoord en een eerlijk profiel als uitslag. Anoniem, klaar in vijf minuten.
Doe de human-firewall-test