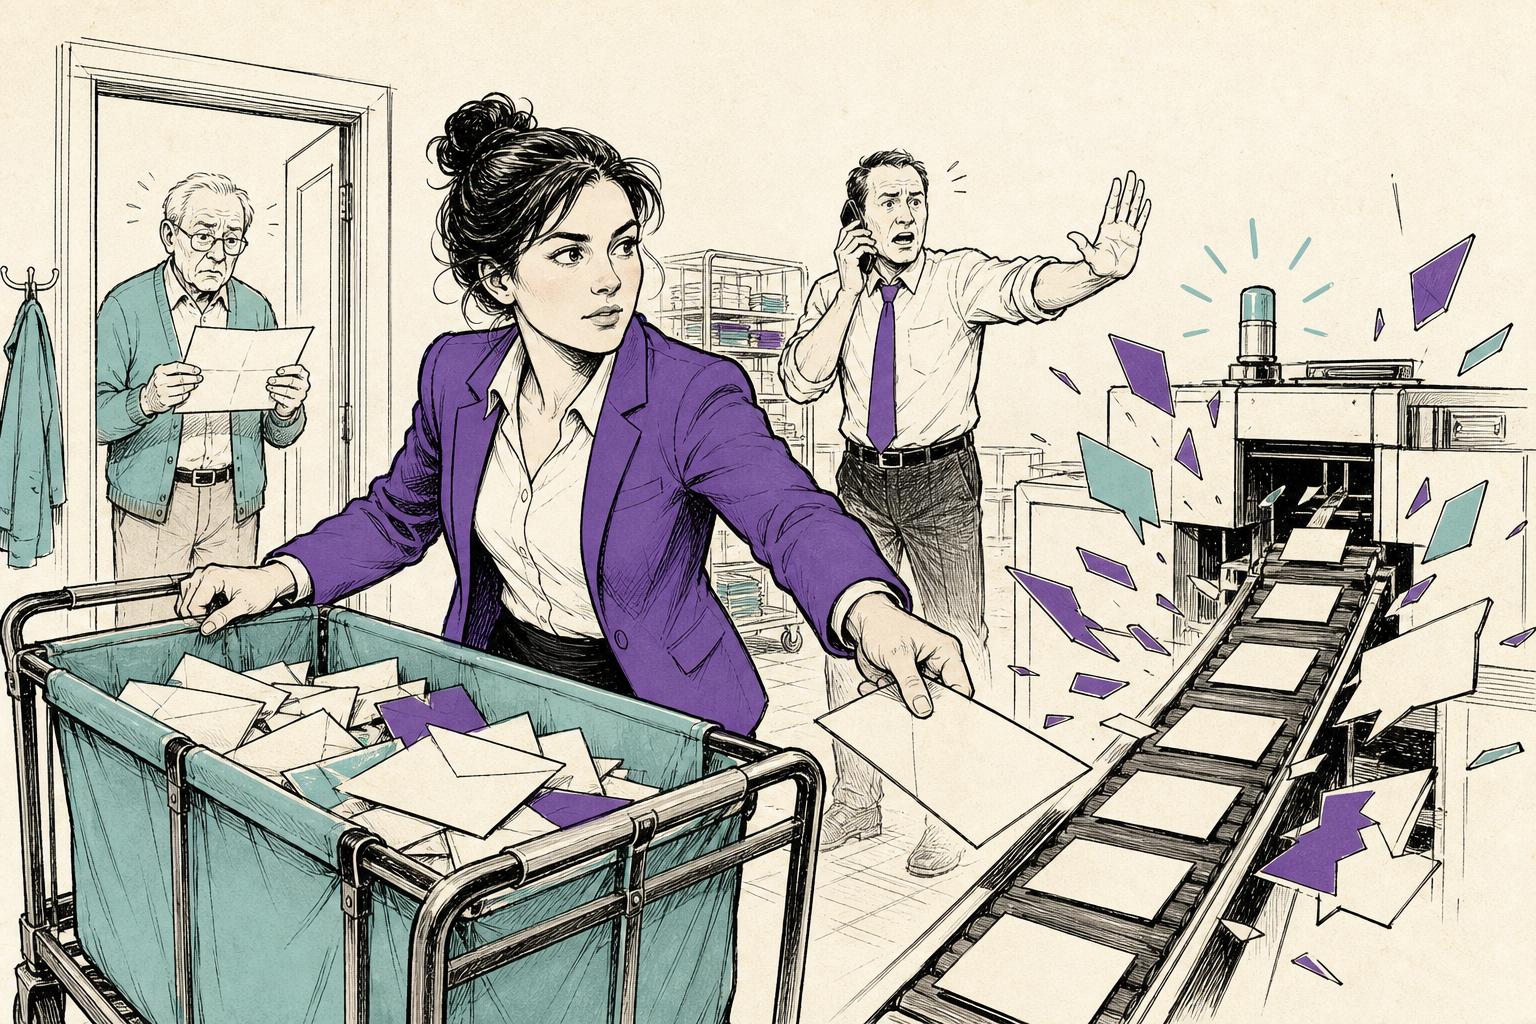
Ergens ligt sinds vorige week een brief op een deurmat met de naam van de bewoner erop en de zaak van iemand anders erin. Die brief is niet terug te roepen. Het portaal waar dezelfde fout in zat, ging er met een druk op de knop uit.
Bij het CJIB koppelde een fout in een software-update ongeveer zesduizend dossiers van verkeersboetes, strafzaken en overheidsincasso’s 24 uur lang aan de verkeerde personen. Tientallen gebruikers konden via MijnCJIB gegevens van anderen inzien en er gingen brieven naar onjuiste adressen, meldt ICTMagazine. Staatssecretaris Van Bruggen heeft het datalek per brief aan de Tweede Kamer gemeld.
De website ging binnen een dag dicht, de post niet
Het CJIB haalde MijnCJIB tijdelijk offline en herstelde de koppelingen. Volgens het eigen nieuwsoverzicht van het CJIB lag het loket vanaf donderdagavond plat en was het pas zondagmiddag om half zes weer beschikbaar. Dat is de makkelijke helft. Dezelfde database stuurt ook de automatische verzending van brieven aan, en een printopdracht die al bij de drukkerij of postvervoerder ligt, zet je niet met een knop stil. Wekelijks bezoeken ruim honderdduizend mensen dat portaal. Het ging bovendien niet alleen om lichte verkeersovertredingen: ook strafzaken zoals winkeldiefstal en bedreiging waren zichtbaar voor vreemden.
Dit is geen hack en juist daarom vervelender
Wij vinden dat dit incident harder aankomt dan de meeste inbraken die we behandelen. Er was geen aanvaller, geen phishingmail, geen zwakke wachtwoorden. Er was een update en een koppeling die verkeerd stond. Alle securitytraining van de wereld had hier niets voorkomen, en dat maakt duidelijk waar de blinde vlek zit: organisaties oefenen op indringers en niet op hun eigen datastromen.
ICTMagazine trekt daar de conclusie uit die je vaker hoort na zo’n incident: organisaties moeten automatische noodremmen inbouwen tussen hun systemen, zodat de stroom naar de drukpersen direct pauzeert zodra er afwijkingen in de gegevens opduiken. Het blad zet er de kern naast die dit incident zo naar maakt: een website haal je offline, maar een brief die eenmaal op de verkeerde deurmat ligt, blijft daar liggen.
Die noodrem was hier waarschijnlijk niet afgegaan
Op dat advies hebben wij een tegenwerping, en die is ongemakkelijk voor iedereen die net als wij op techniek leunt. Een automatische noodrem gaat pas af als hij ergens op afslaat, en fout gekoppelde dossiers zien er statistisch volstrekt normaal uit. Het aantal brieven klopt, de adressen bestaan, de bedragen zijn plausibel. Wie belooft dat monitoring dit had gevangen, overschat de techniek. Realistischer is een verplichte steekproef door een mens na elke datamigratie of update die persoonsgegevens raakt: tien dossiers openen en nalezen, voordat de eerste zending eruit gaat.
Weet je hoe lang het duurt voor jouw post stilstaat?
Kleine oefening voor je eigen organisatie, morgenochtend te doen in een half uur: schrijf op welke systemen zonder tussenkomst van een mens iets naar buiten sturen, naar mail, post of een klantportaal. Zet erachter wie die stroom kan stilzetten en hoe lang dat duurt. Kom je bij “post” op meer dan een dag uit, dan heb je hetzelfde risico als het CJIB. In factuurfraude voorkomen staat hoe je zo’n controlemoment inbouwt zonder het werk te verstoppen, en de menselijke firewall bij adminlogins gaat over wie er überhaupt aan die koppelingen mag zitten. Hoe je collega’s daarop traint zonder afrekencultuur, staat in phishingsimulatie voor medewerkers.
De definitieve melding bij de AP is het volgende ijkpunt
Het CJIB onderzoekt de precieze impact, informeert gedupeerden persoonlijk en dient daarna een definitieve melding in bij de Autoriteit Persoonsgegevens. In die melding komt het getal te staan dat er nu nog niet is: hoeveel brieven daadwerkelijk verstuurd zijn naar het verkeerde adres. Zesduizend fout gekoppelde dossiers is de bovengrens; het aantal deurmatten is de echte schade.
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.