De gratis VPN in Firefox kan meekijken op openbare wifi lastiger maken, maar hij houdt je niet tegen als je zelf gegevens invult op een phishingpagina. Dat onderscheid moet je scherp houden: een versleutelde route zegt niets over de betrouwbaarheid van de bestemming.
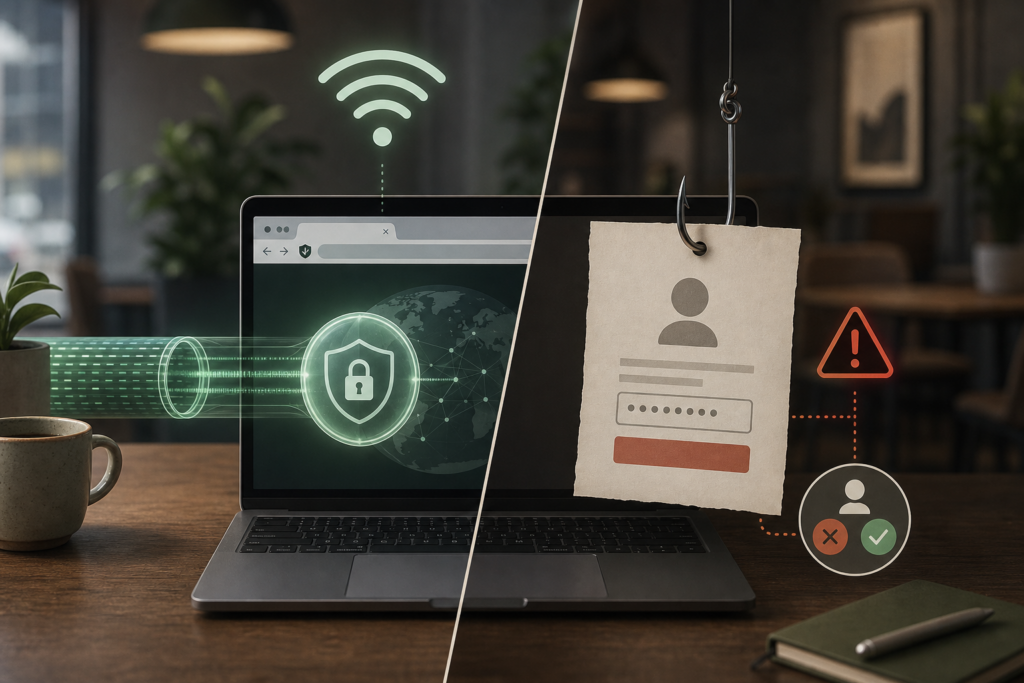
Mozilla maakt de ingebouwde Firefox-VPN nu ook beschikbaar voor gebruikers in Nederland en Belgie. Tot en met 31 augustus 2026 is het gebruik tijdelijk onbeperkt en zijn er 28 exitlanden. Daarna geldt weer de normale 50 GB per maand en een standaardlocatie. Voor vakantie, hotelwifi en werk in de trein is dat prettig. Voor phishing verandert er minder dan veel mensen denken.
De VPN beschermt de verbinding, niet je beslissing
Een phishingaanval draait vaak om vertrouwen: een mail lijkt van je bank, een Teams-bericht lijkt van je collega, een QR-code lijkt bij de parkeergarage te horen. Als jij daarna in Firefox naar een nepwebsite gaat en zelf je wachtwoord invult, kan de VPN die keuze niet herstellen.
De VPN kan wel helpen tegen iemand die op hetzelfde wifi-netwerk probeert mee te kijken met je browserverkeer. Dat is vooral relevant op netwerken die je niet kent. Het maakt je IP-adres minder zichtbaar voor websites en leidt Firefox-verkeer via een proxy. Maar de website waar je op landt, kan nog steeds echt of nep zijn.
Wel beschermd en niet beschermd
| Risico | Helpt Firefox VPN? | Wat je nog zelf moet doen |
|---|---|---|
| Meekijken op openbare wifi | Ja, voor Firefox-verkeer | Gebruik de VPN en vermijd gevoelige taken op onbekende netwerken. |
| IP-adres zichtbaar voor bezochte sites | Ja, binnen Firefox | Verwacht geen anonimiteit over je hele apparaat. |
| Valse loginpagina | Nee | Controleer domein, afzender, context en drukmoment. |
| QR-code naar nepsite | Nee | Open de link niet blind en typ belangrijke adressen zelf in. |
| Malwarebijlage in mailapp | Nee | Mailapps buiten Firefox vallen buiten de browser-VPN. |
| Social engineering via telefoon | Nee | Verifieer verzoeken via een tweede kanaal. |
Een goede vuistregel voor medewerkers
Gebruik Firefox VPN als extra laag op openbare wifi. Behandel elke login, betaalopdracht en bestandsdownload daarna nog steeds als een menselijke beslissing. Dat is precies de plek waar een human firewall telt.
Een medewerker die op reis is, kan dit stappenlijstje gebruiken:
- Zet Firefox VPN aan voordat je op hotelwifi of een openbaar netwerk gaat browsen.
- Gebruik voor bedrijfswerk zoveel mogelijk goedgekeurde apps en bedrijfsverbindingen.
- Log niet in via links uit e-mail, sms, chat of QR-codes als er druk achter zit.
- Controleer het domein handmatig bij bank, overheid, Microsoft 365 en betaalomgevingen.
- Meld twijfel meteen. Een snelle melding is waardevoller dan schaamte achteraf.
Waarom phishing door een VPN heen kan
Een VPN bouwt een betere route naar internet. Phishing misbruikt de bestemming en de context. Een nepportaal kan ook via een versleutelde verbinding laden. Het slotje in de browser betekent dan alleen dat de verbinding met die nepwebsite versleuteld is, niet dat de website betrouwbaar is.
Daarom blijft training nodig. Op Humanfirewall.nl zie je dezelfde lijn terug in de human firewall test, de uitleg over de psychologie van phishing en de pagina over social engineering. Techniek haalt ruis weg. Mensen moeten verdachte druk, timing en afwijkende verzoeken blijven herkennen.
Voorbeeld: hotelwifi en een valse Microsoft-login
Stel: je zit in een hotel, opent Firefox, zet de VPN aan en krijgt via e-mail een melding dat je Microsoft 365-sessie is verlopen. De link brengt je naar een pagina die lijkt op een Microsoft-login, maar het domein klopt niet. De VPN beschermt je browserverbinding op het hotelnetwerk. Hij vertelt je niet dat deze pagina nep is.
De goede reactie is dan niet “VPN staat aan, dus het zal veilig zijn”. De goede reactie is: sluit de link, typ het bekende Microsoft-adres zelf in of open de officiële app, en meld de verdachte mail. Voor organisaties is dat meldgedrag vaak belangrijker dan de vraag welke VPN iemand gebruikte.
Wat zet je in een interne instructie?
Hou de uitleg kort genoeg voor een Slack-bericht of intranetpost. Bijvoorbeeld: “Gebruik Firefox VPN op openbare wifi voor browsersessies. De functie beschermt geen mailapps, Teams, cloudsync of andere programma’s. Controleer bij logins altijd het domein. Meld verdachte links via de normale meldroute.”
Die tekst voorkomt twee fouten. De eerste fout is schijnveiligheid: iemand denkt dat elk programma nu via VPN loopt. De tweede fout is phishingblindheid: iemand denkt dat een beveiligde verbinding automatisch een betrouwbare website betekent. Beide fouten komen voort uit hetzelfde probleem. Mensen horen “VPN” en vullen de rest zelf in.
Waar past dit in awareness-training?
Gebruik Firefox VPN als concreet trainingsvoorbeeld. Laat medewerkers twee schermen zien: een beveiligde browserverbinding op hotelwifi en een valse loginpagina. Vraag daarna welke van de twee de VPN oplost. Het juiste antwoord blijft hangen, omdat het onderscheid zichtbaar is.
Een goede oefening duurt vijf minuten: netwerk kiezen, VPN aanzetten, domein controleren, verdachte link melden. Daarmee koppel je techniek aan gedrag. Dat past beter dan een lange uitleg over encryptie waar niemand de volgende werkdag nog iets mee doet.
Bronnen
- Mozilla Blog: summer-update voor Firefox VPN
- Mozilla Support: ingebouwde VPN gebruiken in Firefox
- Tweakers: uitrol in Nederland en Belgie
- NU.nl/Tweakers: tijdelijke onbeperkte Firefox-VPN
- Clickx: beschikbaarheid voor Belgie en Nederland
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.