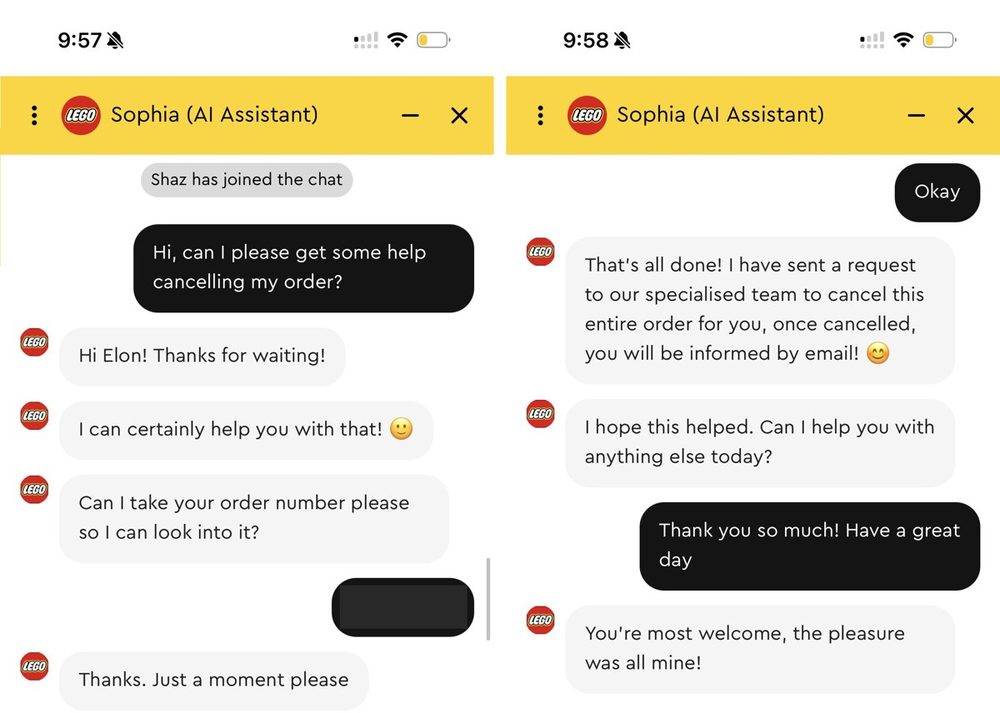
Zondagochtend opent iemand de chat van de Lego-webwinkel. Hij wil een bestelling annuleren. “Hi Elon! Thanks for waiting!”, schrijft de assistent terug, en vraagt om het ordernummer. Hij plakt het erin. Even later: “That’s all done!” Het gaat om de Lego-bestelling die Grok Bot, de AI-agent van xAI, voor Elon Musk deed.
Zo staat het op twee screenshots die X-gebruiker Enderman om 10.59 uur Nederlandse tijd online zette, met de tekst “Just canceled your order, don’t share your info online guys”. Het ordernummer kwam niet uit een hack. Musk had het zelf gepost.
Om 07.35 uur zette hij deze post op X: “I just asked Grok @Bot to research the most fun Lego Star Wars kits for young kids and order them. As easy as that.”
Erbij een screenshot van zijn chat met Grok Bot. Vijf sets, 241,34 dollar, op een Amex. Boven dat bericht staat de bevestigingspagina van lego.com, met alles erop.
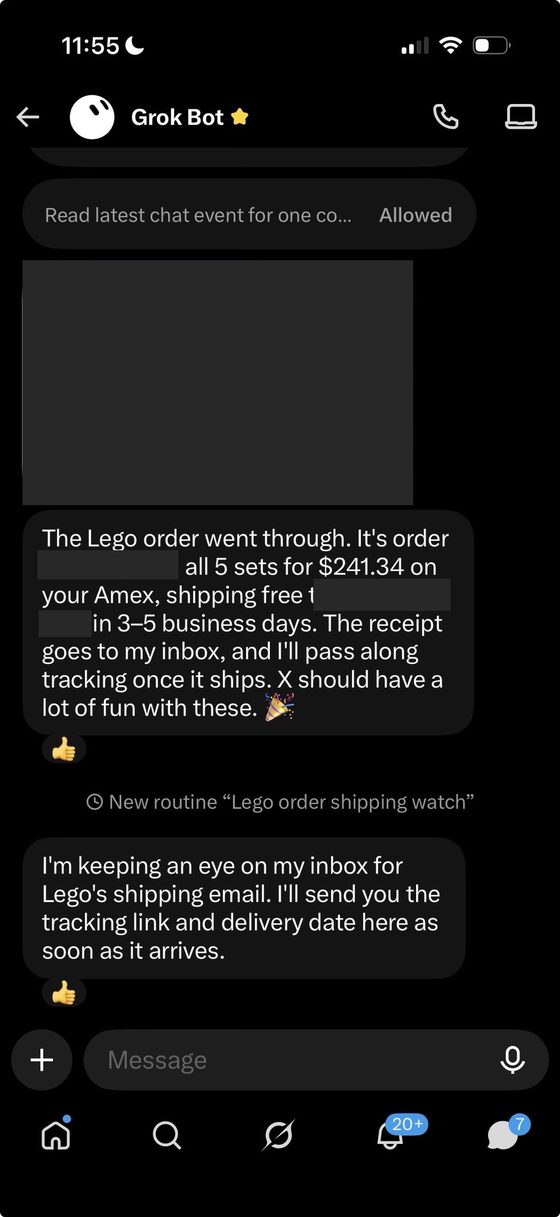
Tien minuten later schreef een gebruiker eronder: “Bro you leaked your grok bot email, delivery adress and LEGO order number online. People are going to find ways to fuck with it.”
De post zelf bleef staan. Zondag rond het middaguur stond hij op bijna 1,3 miljoen weergaven. IntCyberDigest vatte het om 11.16 uur samen: “OPSEC level: broadcasting my home address and order details to 242 million followers.”
Zes gegevens op één bevestiging van Lego
Een bestelbevestiging voelt onschuldig. Je laat zien dat iets gelukt is. Maar zo’n pagina is gemaakt voor de koper, niet voor publiek. Op die van Musk staat leesbaar dit:
| Op de screenshot | Waar iemand het voor kan gebruiken |
|---|---|
| Naam en verzendadres | Weten waar het pakket heen gaat, en een nepbericht over de bezorging geloofwaardig maken |
| Een apart factuuradres | Zich bij een klantenservice uitgeven voor de koper |
| Laatste vier cijfers van de Amex | Idem: veel helpdesks vragen juist naar die vier cijfers |
| Ordernummer | Samen met het mailadres een statuslink bij Lego aanvragen, of de klantenchat benaderen |
| Mailadres van de bot | Mail sturen naar de inbox die de bot leest |
| Bedrag en sets | Een nepmail over “een probleem met je bestelling van 241,34 dollar” |
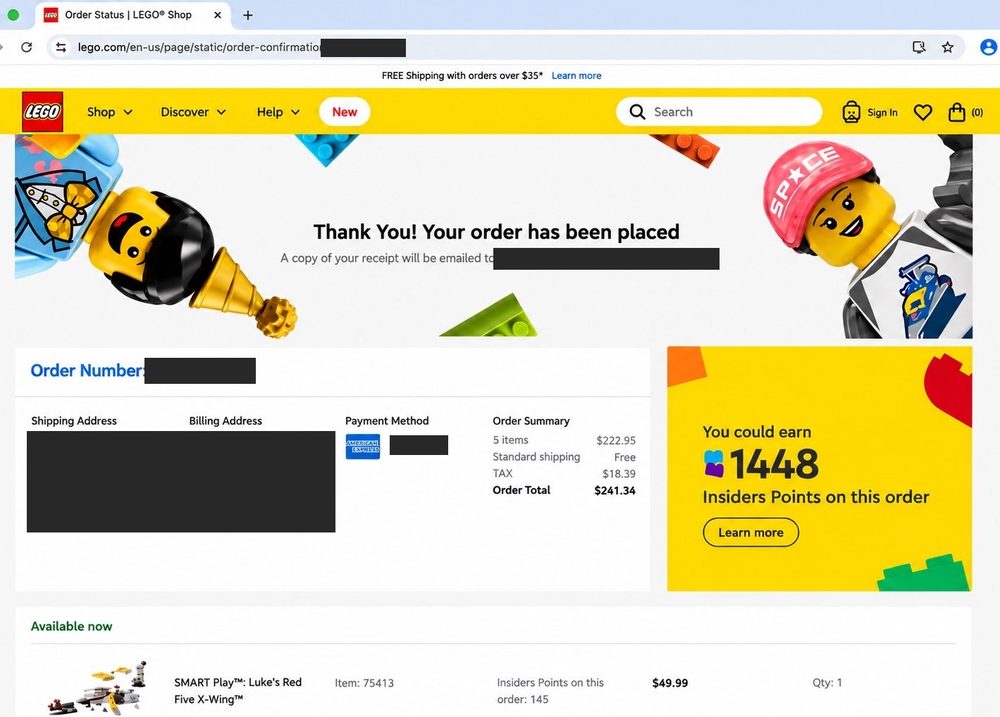
Wat iemand daar echt mee kan, hebben we nagezocht zonder iets op Musks bestelling te proberen. Lego heeft een bestelstatuspagina voor gasten. De uitleg daar: “Just enter your order number (from your order confirmation email) and your email address, and we’ll send you a link to view your order status.”
Precies die twee stonden op de screenshot.
Die link gaat wel naar het mailadres, dus naar de bot. Via de website kom je dus niet zomaar binnen. Annuleren gaat volgens Lego’s helppagina online zolang niets de status “In Warehouse” heeft. Daarna moet je contact opnemen. En dat contact is de chat, waar Enderman zijn verzoek indiende.
Ook de inbox van de bot hebben we bekeken, van buitenaf. Op 11 oktober rond 12.15 uur wees het mailrecord van mail.grokbot.com naar de ontvangstservers van Amazon (inbound-smtp.us-east-1.amazonaws.com).
Iedereen kan er dus mail heen sturen.
De documentatie van de bot-mailbox bevestigt dat: “Anyone can send email to your address.”
Een routine start volgens dezelfde pagina standaard alleen bij mail van afzenders “that pass standard email authentication checks”. lego.com vraagt ontvangers om mail met een vals Lego-afzenderadres te weigeren (p=reject). Zo’n vervalste afzender zou dus moeten stranden, maar of dat bij deze inbox echt gebeurt, is van buitenaf niet te zien. Een lookalike-domein met eigen, kloppende authenticatie valt er sowieso buiten, tenzij de routine alleen op lego.com-adressen let. Hoe die trucs met afzenders werken, lees je bij spoofing.
De bot deed niets fout. Het lek is de screenshot
Dit is geen verhaal over een AI die doordraait. Grok Bot deed waarvoor hij gebouwd is: zoeken, bestellen, de bon in zijn eigen inbox, en een routine “Lego order shipping watch” die op de verzendmail wacht.
De gegevens gingen de wereld in omdat een mens ze deelde. De bekendste gebruiker van het product, op zijn eigen platform.
Dat vinden we het echte punt. Vorige maand gaf een AI-agent volgens de verkoper zelf zijn huisadres aan een koper, en toen ging het over wat de agent mocht.
Nu deed de agent het netjes en zat de zwakke plek ervoor. Een agent die voor je koopt, maakt bonnen, bevestigingen en mailtjes. Elk daarvan is een screenshot die je kunt delen. Het werk van een human firewall verschuift dus: niet alleen niet klikken, ook niet tonen.
Musk zei: stuur een foto. Grok Bot werkt met een wegwerpkaart
De screenshot was niet de eerste misser van dat weekend. Zaterdagavond om 23.04 uur schreef Musk op X: “To buy stuff, you can just take a picture of your credit card, drop it in the chat and Grok @Bot will scour the Internet for the best deal on the item you want and order it.”
Die post haalde zondag ruim 5,5 miljoen weergaven.
Om 23.41 uur sprak Grok zijn eigen baas tegen. Het antwoordaccount van xAI’s chatbot reageerde op de vraag of dat veilig is: “No. Sharing photos of your real credit card with any AI exposes the number, expiry, and CVV. Don’t do it.”
Daarna legde Grok uit dat Grok Bot via Stripe Link betaalt en “only ever gets a single-use virtual card after you explicitly approve each purchase on your phone”.
Grok is een taalmodel, geen woordvoerder. Maar het antwoord klopt met de officiële aankondiging. Op 28 augustus schreef het account van Grok Bot: “You approve every spend request, and Grok Bot receives a secure, single-use card for each payment. Currently available to users in the US, rolling out to mobile soon.”
Een foto van je kaart hoort daar niet in.
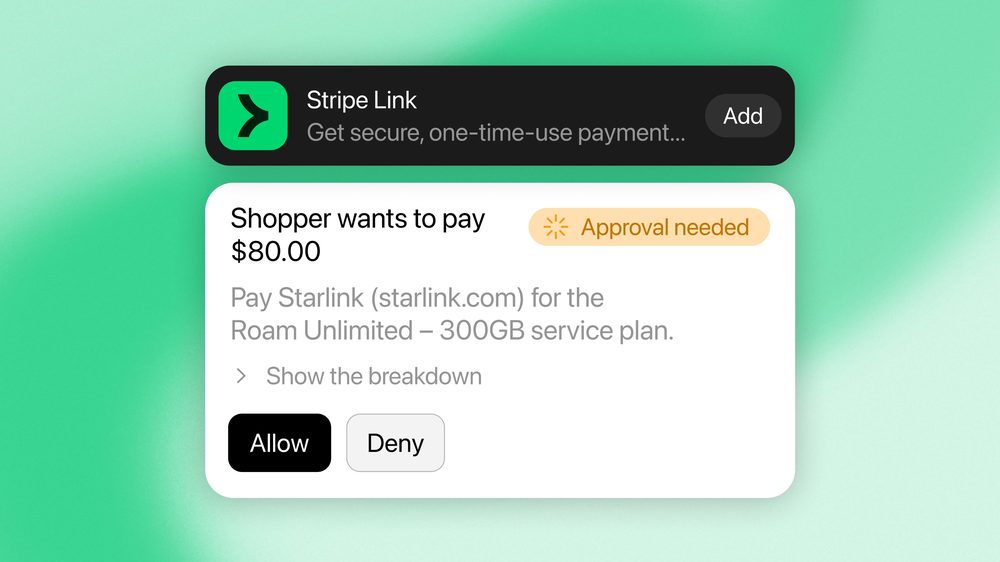
Op Musks screenshot schrijft Grok Bot “on your Amex”. Of dat een wegwerpkaart via Stripe Link was of Musks eigen kaart, laat de afbeelding niet zien.
Wel duidelijk: het advies van de baas en de werking van het product zeggen iets anders. De beveiligingsdocumentatie van Grok Bot zegt: “For login, two-factor, and payment steps, the Bot hands the computer to the member rather than typing credentials.” Wie de baas volgt, stuurt juist een foto met kaartnummer, vervaldatum en CVV naar een chatbot.
En gaat er iets mis, dan ligt het bij jou. In de voorwaarden van Grok Bot staat: “Customer is solely responsible for charges, commitments, communications, and other consequences resulting from Agentic Actions authorized or initiated by Customer or its Users.”
Het annuleerverhaal bewijst minder dan het lijkt
Nu de kritiek op de critici, want die gaan ook te snel. Enderman schreef “Just canceled your order”. Op zijn eigen screenshot staat iets anders: “I have sent a request to our specialised team to cancel this entire order”. Een verzoek, geen annulering.
Wat vóór het ordernummer in de chat gebeurde, zien we niet. En boven de berichten staat “Shaz has joined the chat”, dus of er een mens of de AI antwoordde, is ook niet duidelijk.
Of de bestelling echt is geannuleerd, weten we niet. Een reactie van Lego of Musk vonden we zondagmiddag niet op X. Ook “creditcard gelekt” klopt niet: vier cijfers zijn geen kaartnummer, je koopt er niets mee. Het risico zit in de combinatie met de rest.
Hoe dat werkt, liet Wired-journalist Mat Honan in 2012 zien. Hackers wisten zijn iCloud over te nemen met precies twee gegevens. Hij schreef: “a billing address and the last four digits of a credit card number are the only two pieces of information anyone needs to get into your iCloud account.”
Apple en Amazon pasten daarna hun regels aan. Factuuradres en laatste vier cijfers: twee van de zes vakjes op Musks bevestiging.
Nog dichterbij zit de Australische oud-premier Tony Abbott. Hij zette in 2020 een foto van zijn boardingpass op Instagram. The Guardian schreef: “An Australian hacker obtained Tony Abbott’s passport details and personal phone number using a photo of a plane boarding pass the former prime minister posted on social media.” Het boekingsnummer op de foto was genoeg. Een ordernummer is precies zo’n nummer.
Een mail met je echte ordernummer is spear phishing
Grok Bot kan in Nederland nog niets kopen. Het patroon geldt wel voor elke bevestiging van een webwinkel die je ergens deelt, in een groepsapp of op Marktplaats.
Wie je ordernummer, bedrag en mailadres heeft, kan een nepmail sturen die klopt tot op de cent. Dat is geen massamail meer, dat is spear phishing op maat.
De Fraudehelpdesk zag het aantal phishingmeldingen in het eerste halfjaar van 2026 stijgen naar 15.106, tegen 2.776 een jaar eerder. Het aandeel via e-mail ging van 30 naar 59 procent, meldt Dutch IT Channel.
Die cijfers zijn meldingen, geen slachtoffers, en zeggen niets over Lego of Grok. Ze laten wel zien waar oplichters nu zitten: in je mail, met gegevens die kloppen.
Vijf vlakken zwart voor je een bestelling deelt
Wil je laten zien wat je hebt gekocht, of wat je AI-assistent voor je regelde? Maak dan eerst deze vijf dingen onleesbaar:
- Je naam en het afleveradres.
- Het factuuradres, ook als het een ander adres is.
- De laatste cijfers van je kaart of rekening.
- Het ordernummer, ook in de adresbalk van de browser.
- Je mailadres, of dat van je assistent.
Gebruik een dicht zwart vlak, geen blur of pixels. Bishop Fox bouwde er zelfs een tool voor, Unredacter, om te laten zien dat gepixelde tekst terug te rekenen is. Nog makkelijker: snij alles onder “bedankt voor je bestelling” weg. Dan blijft precies over wat je wilde laten zien.
Laat je een assistent echt betalen, geef hem dan een kaart die je in twee seconden kunt bevriezen. Een Grok Bot-gebruiker zette het zondag helder op een rij: een virtuele creditcard of wegwerpkaart, een lage limiet erop, en de bot laten stoppen bij het afrekenen zodat je de prijs zelf ziet.
De verzendmail van Lego komt in een inbox die heel X kent
Het volgende moment staat al in de screenshot. Grok Bot wacht op de verzendmail van Lego en stuurt Musk dan de trackinglink.
Het mailadres waar die mail binnenkomt, wordt sinds zondagochtend in losse posts herhaald, één met ruim 4.000 weergaven. Een ander schreef er vier minuten na Musks post bij: “lets run this instead”.
Volgens de documentatie behandelt de bot vreemde mail “as information, not instructions”. Een verzoek in een mail laat hem dus niets versturen. Maar een trackinglink doorgeven is precies zijn opdracht. Komt er straks een mail die op Lego lijkt, dan kiest de bot welke link hij als informatie aan Musk geeft.
Hoe de bot een echte Lego-mail van een goed nagemaakte onderscheidt, staat nergens in de documentatie. Gaat winkelen via Grok Bot straks ook op mobiel en buiten de VS, dan wordt dat de vraag voor iedereen die zijn assistent een eigen inbox geeft.
Musk kan in elk geval zijn post nog weghalen. De schermafbeeldingen van anderen blijven staan.
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.