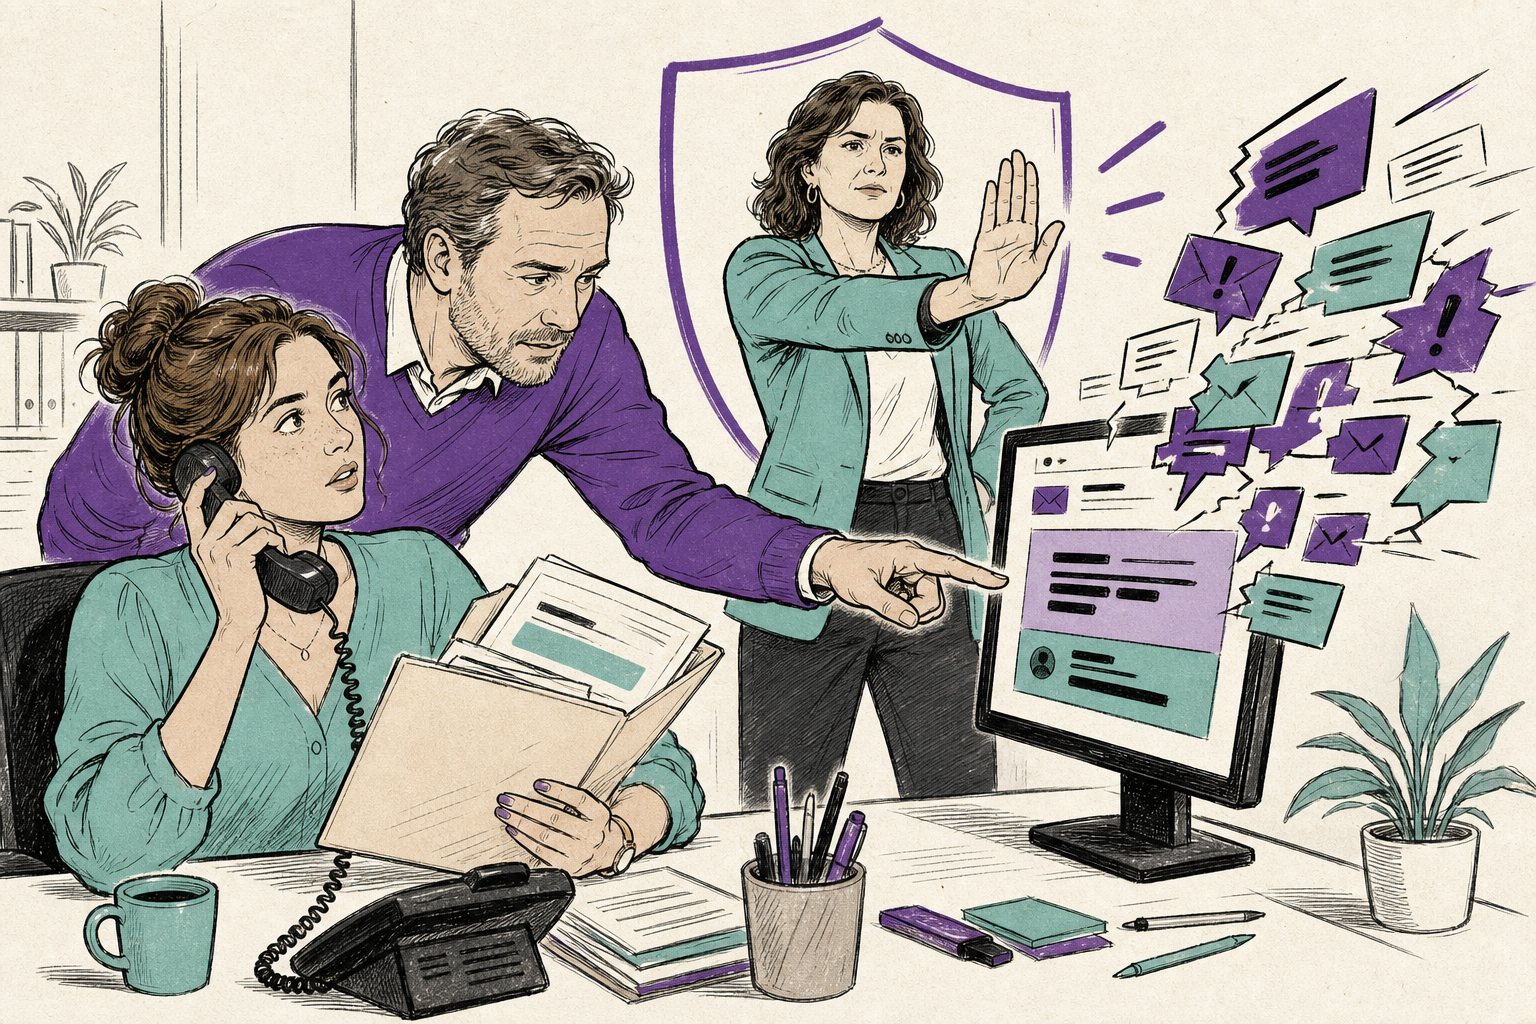
Ergens in april raakte bij een cryptobedrijf iemand overtuigd. Er werd niets gekraakt en er werd geen nieuwe kwetsbaarheid gebruikt. Twee keer gebeurde dat, bij twee verschillende bedrijven, en aan het eind van die maand was er 577 miljoen dollar weg.
Dat staat in de nieuwe AI-in-Crime Adoption Index van blockchain-onderzoeker TRM Labs, waarvan BeInCrypto de cijfers op een rij zette. De Drift Protocol-hack kostte 285 miljoen dollar, de KelpDAO-hack 292 miljoen. Beide begonnen met social engineering in plaats van met code.
Het duurste lek van dit halfjaar was een gesprek
Neem even de tijd voor die twee getallen naast elkaar. TRM telde 201 hacks in de eerste helft van 2026, tegen 83 in dezelfde periode een jaar eerder. Meer dan een verdubbeling. Maar bij 4 procent van die incidenten zat 75 procent van de totale buit. Noord-Korea was goed voor ongeveer 600 miljoen dollar, 61 procent van het halfjaartotaal, en die twee aprilzaken verklaren daar het grootste deel van.
De schade zit dus niet in het aantal aanvallen. De schade zit in een handvol keren dat iemand met een mens sprak en gelijk kreeg. Dat is geen nieuw inzicht op deze site, maar het is zelden zo scherp in cijfers te zien. Levi’s ging er zo aan onderuit na drie telefoontjes, en dat gebeurde met dezelfde methode voor een fractie van dit bedrag.
Waarom AI juist bij oplichting is doorgebroken
De index geeft het criminele gebruik van AI een score van 54 op 100, tegenover ongeveer 28 in 2024. Ten opzichte van vorig jaar ligt het gebruik volgens TRM veertig procent hoger. TRM beoordeelt vier misdaadvormen op hoe vaak AI wordt gebruikt, in hoeveel fasen van de operatie, en hoe geavanceerd.
Alleen oplichting krijgt het stempel “volwassen”. En als je leest wat AI daar precies doet, snap je waarom: doelwitten selecteren, lokteksten schrijven, deepfakes maken, en vervolgens het gesprek met het slachtoffer zelf voeren. Dat is de hele keten, van eerste lijst tot laatste overboeking. Het aandeel scam-meldingen waarbij AI in het spel was, is sinds 2022 ongeveer dertien keer zo groot geworden. Gerapporteerde verliezen door deepfake-oplichting liggen dit jaar 263 procent boven het totaal van heel 2025. Hoe zo’n stem in de praktijk werkt, beschreven we bij deepfake-fraude met de stem van je directeur.
Hacken en staatsgesteunde diefstal staan een niveau lager, op “opkomend”. Ransomware zit daartussenin, met kant-en-klare kits zonder code voor 400 tot 1.200 dollar. BeInCrypto haalt er JadePuffer bij, door beveiligingsbedrijf Sysdig in juli beschreven als de eerste volledig zelfstandig opererende ransomware. Een AI-agent die zelf onderzoek deed, inloggegevens stal, zich verspreidde en versleutelde, zonder dat er een mens aan de knoppen zat.
Onze eigen branche gebruikt dit cijfer verkeerd
Nu het deel dat wij onszelf moeten aanrekenen. “De mens is de zwakke schakel” is in deze sector een verkoopargument geworden, en dit rapport is precies het soort munitie waarmee volgende week weer bewustwordingstrainingen worden verkocht. Daar moeten we eerlijk over zijn.
Want 201 hacks in een half jaar betekent óók dat de techniek gewoon faalt. Een betere klikratio bij je medewerkers repareert geen lek bij een leverancier, geen ontbrekende sleutelrotatie en geen wallet waar één handtekening genoeg is. Wie na dit rapport alleen een training inkoopt, koopt het goedkoopste deel van de oplossing. Wat dat ene cijfer wel en niet zegt, hebben we uitgeschreven bij klikratio.
En er is een tweede kanttekening: TRM Labs verkoopt blockchain-intelligentie. Een score van 54 op 100 is een eigen meetlat van een bedrijf dat baat heeft bij aandacht voor dit probleem. De ruwe tellingen, zoals 201 hacks en 600 miljoen aan Noord-Koreaanse buit, zijn te controleren. Het indexcijfer zelf is een oordeel, geen meting.
Spreek deze week één terugbelregel af
Eén handeling, en het is de saaiste die er is. Spreek met je twee belangrijkste leveranciers en met je eigen financiële mensen af dat een wijziging van een rekeningnummer of een uitbetalingsadres altijd wordt bevestigd via een nummer dat de ontvanger zelf opzoekt. Niet het nummer uit de mail, niet het nummer in de handtekening, niet het nummer dat de beller noemt.
Zet die afspraak op één A4 en mail hem rond voor het weekend. Een AI-agent kan een stem namaken, een mailadres nabouwen en een heel gesprek voeren. Wat hij niet kan, is de telefoon opnemen op een nummer dat jij zelf hebt opgezocht.
Als opnieuw vier procent driekwart pakt
Het cijfer om naar te kijken is niet de index, maar de verdeling. Als in de tweede helft van 2026 opnieuw een handvol incidenten driekwart van de buit oplevert, dan is de conclusie hard: het loont om in mensen in te breken, en de schaal die AI toevoegt zit aan de voorkant, niet bij de kraak zelf. Blijft de schade juist verspreid over veel kleine incidenten, dan is er iets veranderd in hoe die grote overboekingen worden goedgekeurd. Dat is de splitsing waar wij op letten.
Rik Hoogland
Rik begeleidde jarenlang phishing-simulaties en awareness-programma's bij Nederlandse organisaties. Op Humanfirewall.nl legt hij uit hoe oplichters mensen bespelen en hoe je daar als team tegen bestand raakt. Stel Rik je vraag.
Zelf een situatie die niet vertrouwd voelt?
Beschrijf wat er gebeurde of waar je over twijfelt, dan denkt Rik mee over de juiste reactie.